Za lukę w gov.pl można dostać 20 tys. zł. Na nagrody przeznaczono milion
FOT. Ministerstwo Cyfryzacji (X)
Jedna wykryta luka w portalu gov.pl może przynieść badaczowi nagrodę, a administracji szansę na usunięcie błędu. Program bug bounty ma włączyć etycznych hakerów w sprawdzanie zabezpieczeń usług publicznych. Wicepremier Krzysztof Gawkowski wskazał portal gov.pl jako jeden z systemów objętych testami.
Codziennie nowe informacje z Polski publikujemy na pl.news.
Na program przeznaczono milion złotych. Gawkowski powiedział, że za znalezienie jednej podatności można otrzymać 20 tys. zł.
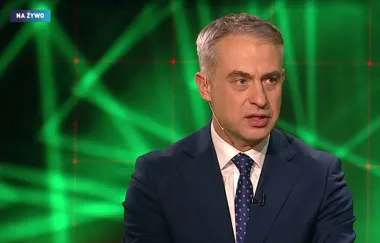
„Polska jest atakowana w cyberprzestrzeni, przede wszystkim przez Rosję” – mówił Krzysztof Gawkowski, wicepremier i minister cyfryzacji, w programie „Trójkąt Polityczny” TVP Info.
W pierwszym etapie program obejmuje pięć systemów: gov.pl, komunikator mSzyfr, serwis gminy Władysławowo oraz witryny CERT Polska i NASK. Takie informacje przedstawiono 3 listopada. Testy dotyczą wyłącznie systemów objętych programem, więc nie oznaczają zgody na sprawdzanie dowolnych usług publicznych.
na podstawie: Ministerstwo Cyfryzacji (X).
Ilustracja wykorzystana w artykule została pobrana z zewnętrznego źródła (Ministerstwo Cyfryzacji (X)). W przypadku zastrzeżeń dotyczących praw do zdjęcia prosimy o kontakt.
Widzisz błąd lub nieaktualną informację? Zgłoś błąd, sprostowanie lub uwagę

Ostatnie Artykuły
Trening syren alarmowych w powiecie sępoleńskim (04.11, 08:11)
Za lukę w gov.pl można dostać 20 tys. zł. Na nagrody przeznaczono milion
Drony FlyEye wspierają ochronę infrastruktury krytycznej w operacji Horyzont
Mazowsze rolniczą potęgą Polski. Nowy raport GUS ujawnia zaskakujące dane o produkcji żywności
Polacy masowo sięgają po sztuczną inteligencję. Nowe dane GUS pokazują ogromną zmianę
Ponad 57 tys. hulajnóg zabezpieczonych. Straty mogą przekroczyć 160 mln zł
Cztery medale policjantki z Częstochowy na igrzyskach na Dominikanie
Pieniądze po zmarłym mogą czekać w ZUS nawet kilkanaście lat. Kto może je odzyskać?
Polska i Estonia rozmawiają o Rail Baltica i unijnych funduszach
Donald Tusk: Polska zapobiegła próbie prowokacji przy granicy z Rosją
Prawie 46 tys. karabinków GROT A3 dla wojska. Briefing w Radomiu
W Gorzowie zainaugurują budowę zakładu produkującego pociski dla wojska
Atak powietrzny na Ukrainę zakończony, alert RCB dla Chełma i części Lubelskiego (aktualizacja 21:14)