Milion złotych na wykrywanie luk w usługach publicznych. Rusza program bug bounty
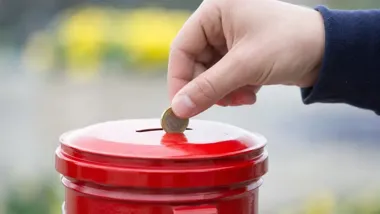
FOT. CERT Polska
Badacze cyberbezpieczeństwa mogą sprawdzać wybrane usługi publiczne na określonych zasadach. Za potwierdzone błędy przewidziano nagrody, a instytucje zyskują szansę na usunięcie słabości, zanim wykorzystają je cyberprzestępcy. Na początek program obejmuje serwisy administracji, samorządu i instytucji zajmujących się bezpieczeństwem sieci.
Pierwszy etap obejmuje pięć programów: portal GOV.PL, komunikator mSzyfr, serwis Gminy Władysławowo oraz serwisy CERT Polska i NASK. Na nagrody przeznaczono łącznie 1 mln zł. Za potwierdzoną podatność badacz może otrzymać od kilkuset złotych do 20 tys. zł, zależnie od jej krytyczności.
Program ma formę konkursu, dlatego uczestnicy nie muszą samodzielnie rozliczać podatku dochodowego od nagród. Wymagania obejmują ukończone 18 lat, numer PESEL, polską rezydencję podatkową i polski rachunek bankowy.
Pięć systemów i nagrody zależne od wagi błędu
Zgłoszenia dotyczą wyłącznie systemów objętych programami. Regulamin określa zasady udziału, a przewidziane w nim mechanizmy mają ograniczać nadużycia i pomagać w weryfikacji zgłoszeń. To istotne rozróżnienie: udział w programie nie oznacza zgody na testowanie dowolnych usług publicznych.
W kolejnych etapach platforma ma zaoferować także elementy grywalizacji. Uczestnicy będą mogli zdobywać odznaki, pojawiać się w rankingach i rywalizować o pozycję wśród najbardziej aktywnych oraz skutecznych badaczy. Planowane jest również dopuszczenie osób w wieku od 16 do 18 lat, za zgodą opiekuna prawnego.
Więcej aktualności z Polski znajdziesz na stronie głównej pl.news.
Odpowiedzialne zgłoszenie daje czas na naprawę luki
Programy bug bounty pozwalają niezależnym badaczom legalnie sprawdzać wskazane systemy i przekazywać informacje o wykrytych podatnościach wyznaczonym kanałem. Po potwierdzeniu błędu trafia on do właściciela systemu, który może go usunąć, zanim wykorzystają go cyberprzestępcy.
Taki model współpracy stosują duże firmy technologiczne, między innymi Google i Microsoft. Program CERT Polska ma zapewnić badaczom jasne zasady działania, bezpieczny kanał komunikacji i możliwość otrzymania wynagrodzenia. Zdobyte doświadczenia mają pomóc w rozszerzaniu inicjatywy na kolejne instytucje publiczne.
na podstawie: CERT Polska.
Ilustracja wykorzystana w artykule została pobrana z zewnętrznego źródła (CERT Polska). W przypadku zastrzeżeń dotyczących praw do zdjęcia prosimy o kontakt.
Widzisz błąd lub nieaktualną informację? Zgłoś błąd, sprostowanie lub uwagę

Ostatnie Artykuły
Prawie 46 tys. karabinków GROT A3 dla wojska. Briefing w Radomiu
W Gorzowie zainaugurują budowę zakładu produkującego pociski dla wojska
Alert RCB o rosyjskim ataku powietrznym na Ukrainie dla województwa lubelskiego (03.11, 19:31) (aktualizacja 19:46)
Podszyli się pod bankowców. Mieszkaniec Wielkopolski ma ponad 830 tys. zł do spłaty
Na A2 między Warszawą a Łodzią ruszają zmiany. Dwa pasy w każdym kierunku
Szwedzkie Gripeny patrolowały polskie niebo przez ponad cztery godziny
Umowa na ostatni odcinek A2 już podpisana. Kierowcy pojadą nim w 2030 roku
Rząd przyjął projekt o pieczy naprzemiennej. Teraz trafi do Sejmu
Rząd przyjął projekty zmian dotyczących banków, cyberprzestępczości i stacji paliw
Policja chce mocniej chronić funkcjonariuszy przed groźbami i bezpodstawnymi oskarżeniami
Polska sprawdzi gotowość sił dla Ukrainy. W ćwiczeniu weźmie udział 11 państw
Alert RCB odwołany w części województwa lubelskiego (aktualizacja 16:03)
Susza obejmuje niemal całą Wisłę. Zbiorniki retencyjne mają 58,5 proc. pojemności